
 Solution
 Solution
 Solution

PRODUCT DEEP DIVE / NETWORK
DNS, DHCP, dan pengelolaan alamat IP jarang masuk rapat direksi, sampai satu kesalahan konfigurasi menjatuhkan layanan. Infoblox menawarkan satu tempat untuk mengelolanya, ditambah satu lapisan keamanan di atasnya.
Layanan yang baru dibicarakan saat rusak
Tiga layanan jaringan bekerja diam-diam di balik hampir semua yang dilakukan perusahaan Anda. DNS mengubah nama seperti aplikasi.perusahaan.co.id menjadi alamat. DHCP memberi setiap perangkat alamat saat tersambung. IPAM mencatat siapa memakai alamat mana. Ketiganya disebut bersama sebagai DDI.
Di perusahaan yang tumbuh bertahap, ketiganya jarang dikelola di satu tempat. Tim jaringan memegang DNS internal di server Windows. Tim cloud menambah zona di Route 53 atau Azure DNS. Alamat IP dicatat di spreadsheet yang terakhir diperbarui orang yang sudah pindah divisi. Masing-masing masuk akal pada waktunya, tetapi gabungannya rapuh: alamat bentrok, catatan DNS yatim yang tak ada pemiliknya, dan tak seorang pun bisa menjawab cepat apa yang terpasang di jaringan.
Itu penyebab banyak gangguan yang sulit dilacak. Dan catatan DNS yatim yang menunjuk ke sumber daya yang sudah dihapus bukan sekadar sampah: ia bisa menjadi celah bagi pihak lain.
Satu bidang kendali untuk lingkungan campuran
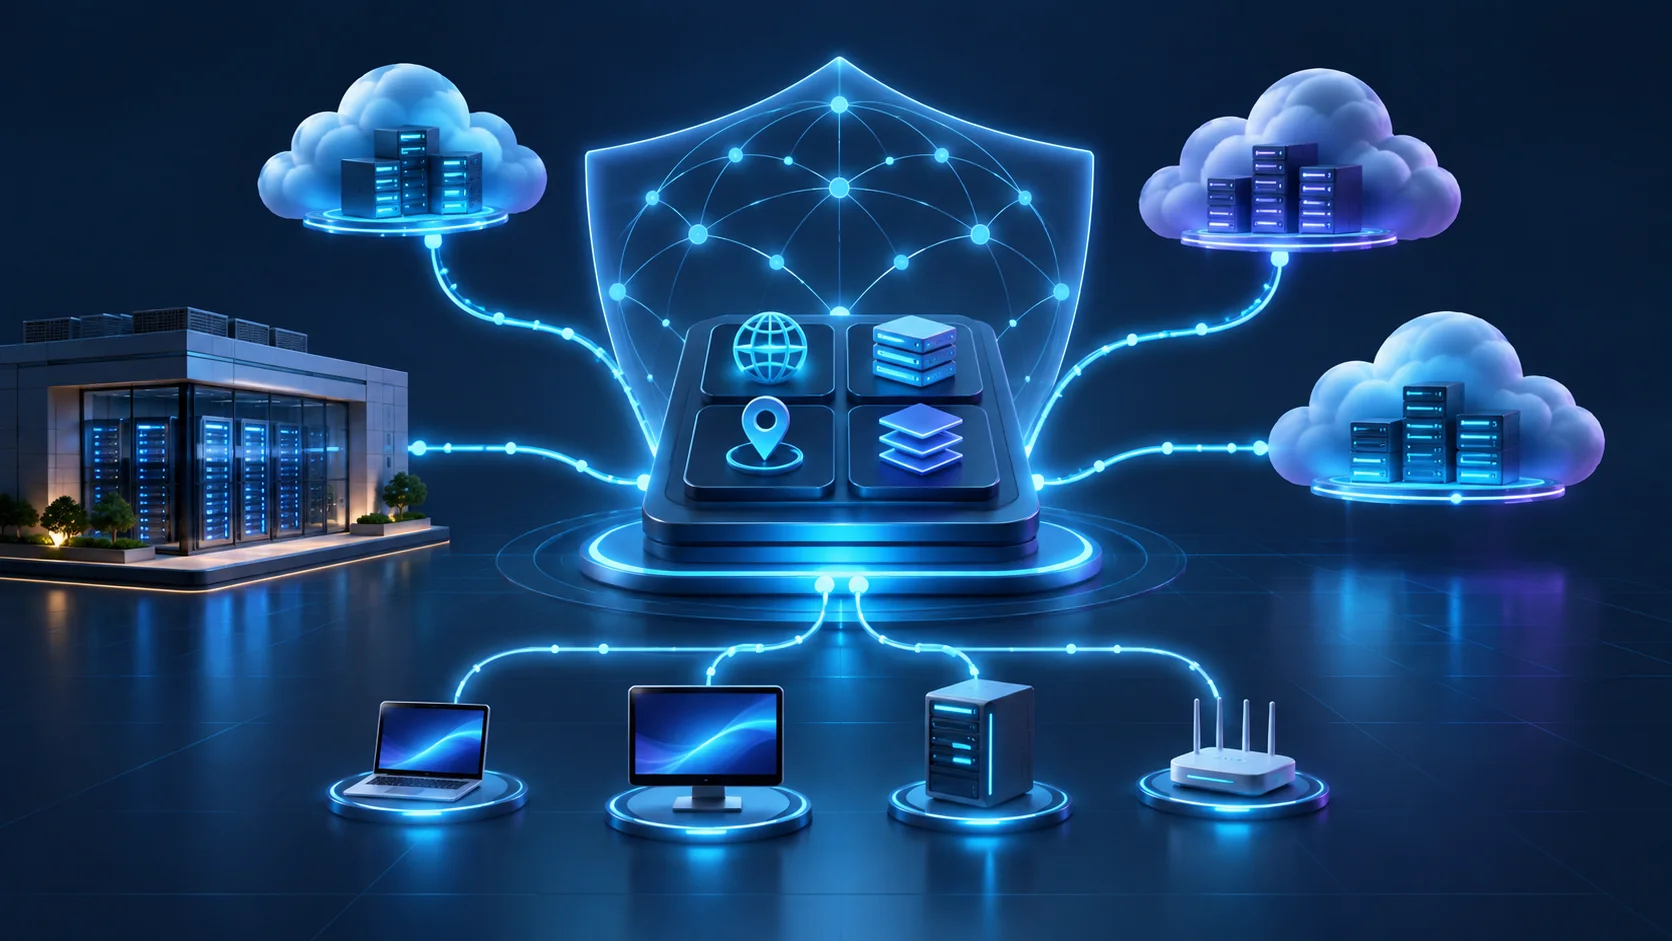
Infoblox Universal DDI dirancang sebagai satu bidang kendali berbasis cloud dengan API tunggal untuk mengelola DNS, DHCP, dan IPAM di jaringan lokal, cloud publik dan privat, serta DNS eksternal untuk situs dan aplikasi. Infoblox menyebut integrasinya dengan Amazon Route 53, Azure DNS, Google Cloud DNS, Windows Server DNS, Cloudflare, dan Akamai.
Beberapa kemampuan yang paling berguna dalam praktik:
- Pengelolaan zona DNS terpadu lintas cloud, jaringan lokal, dan layanan eksternal.
- IPAM berbasis kebijakan, supaya aturan penggunaan alamat ditegakkan dan bentrok bisa dicegah.
- Penemuan aset otomatis yang menampilkan catatan DNS yatim dan konflik sumber daya di lingkungan hibrida.
- Domain administratif yang memberi hak ke segmen jaringan tertentu, sehingga prinsip akses seminimal mungkin dapat diterapkan.
Untuk inti jaringan lokal, ada NIOS DDI. Teknologi Grid-nya menghubungkan perangkat menjadi satu sistem, dengan ketersediaan tinggi lewat pasangan HA, DNS anycast, dan failover DHCP, plus integrasi otomasi dengan Terraform, Ansible, dan spesifikasi OpenAPI.
Soal kinerja, Infoblox mengutip laporan uji Tolly yang menemukan peningkatan hingga 59,6% pada waktu pengerjaan tugas DDI untuk pengelolaan multi-platform. Besarnya hasil di tiap lingkungan berbeda, karena itu langkah pertama yang masuk akal adalah asesmen singkat atas kondisi Anda.
DNS juga bisa menjadi lapisan keamanan
Hampir semua perangkat memakai DNS sebelum menghubungi apa pun, termasuk perangkat IoT dan OT yang tak bisa dipasangi agen keamanan. Itulah dasar Infoblox Threat Defense, layanan protective DNS: karena ia bertindak sebagai resolver, ia melihat setiap permintaan nama dan bisa memblokir tujuan berbahaya sebelum koneksi terjadi, tanpa agen di perangkat.
Kemampuan yang disebut Infoblox antara lain mendeteksi DNS tunneling (pencurian data atau komunikasi komando yang menyamar sebagai lalu lintas DNS), mendeteksi domain tiruan yang mirip merek Anda, dan memblokir domain berisiko tinggi atau yang baru muncul. Infoblox juga menyatakan layanannya memblokir 90% ancaman sebelum permintaan pertama dan mendeteksi ancaman rata-rata 68 hari lebih awal dibanding alat lain. Hasil sebenarnya bergantung pada lingkungan Anda, dan mode deteksi di bawah ini adalah cara tercepat untuk melihatnya.
Satu hal praktis: Threat Defense menyediakan mode deteksi yang dapat dicoba tanpa mengubah infrastruktur TI. Itu cara yang masuk akal untuk melihat, dengan data sendiri, apa yang selama ini lolos.
Urutan implementasi yang realistis
Mengganti sistem DNS dan IP di perusahaan yang sedang berjalan bukan pekerjaan satu akhir pekan. Urutan berikut mengurangi risikonya.
- Inventaris dulu. Catat zona DNS, subnet, lingkup DHCP, dan pemiliknya. Banyak yang baru ketahuan saat ini dilakukan.
- Rapikan IPAM. Satu sumber kebenaran untuk alamat IP, dengan pemilik yang jelas untuk tiap blok.
- Pilih model penerapan. Inti lokal, layanan cloud, atau gabungan, sesuai kebutuhan tiap lokasi.
- Hubungkan cloud. Tarik zona dari Route 53, Azure DNS, dan Google Cloud DNS ke satu pandangan.
- Aktifkan protective DNS dalam mode deteksi, tinjau temuan dua sampai empat minggu, baru putuskan pemblokiran.
- Pindahkan bertahap, mulai dari lokasi atau segmen berisiko rendah.
Layanan kecil yang dikelola serampangan menghasilkan gangguan besar. Menyatukannya lebih dulu membuat semua langkah lain lebih murah.
Ingin membahasnya?
